






مع استهداف القراصنة لأنظمة تبريد المتاجر في أوروبا، تكشف دراسة أن نحو 13 ألف وحدة تحكم بالتبريد متصلة بالإنترنت في 99 دولة، وكثير منها يعمل ببرامج قديمة.
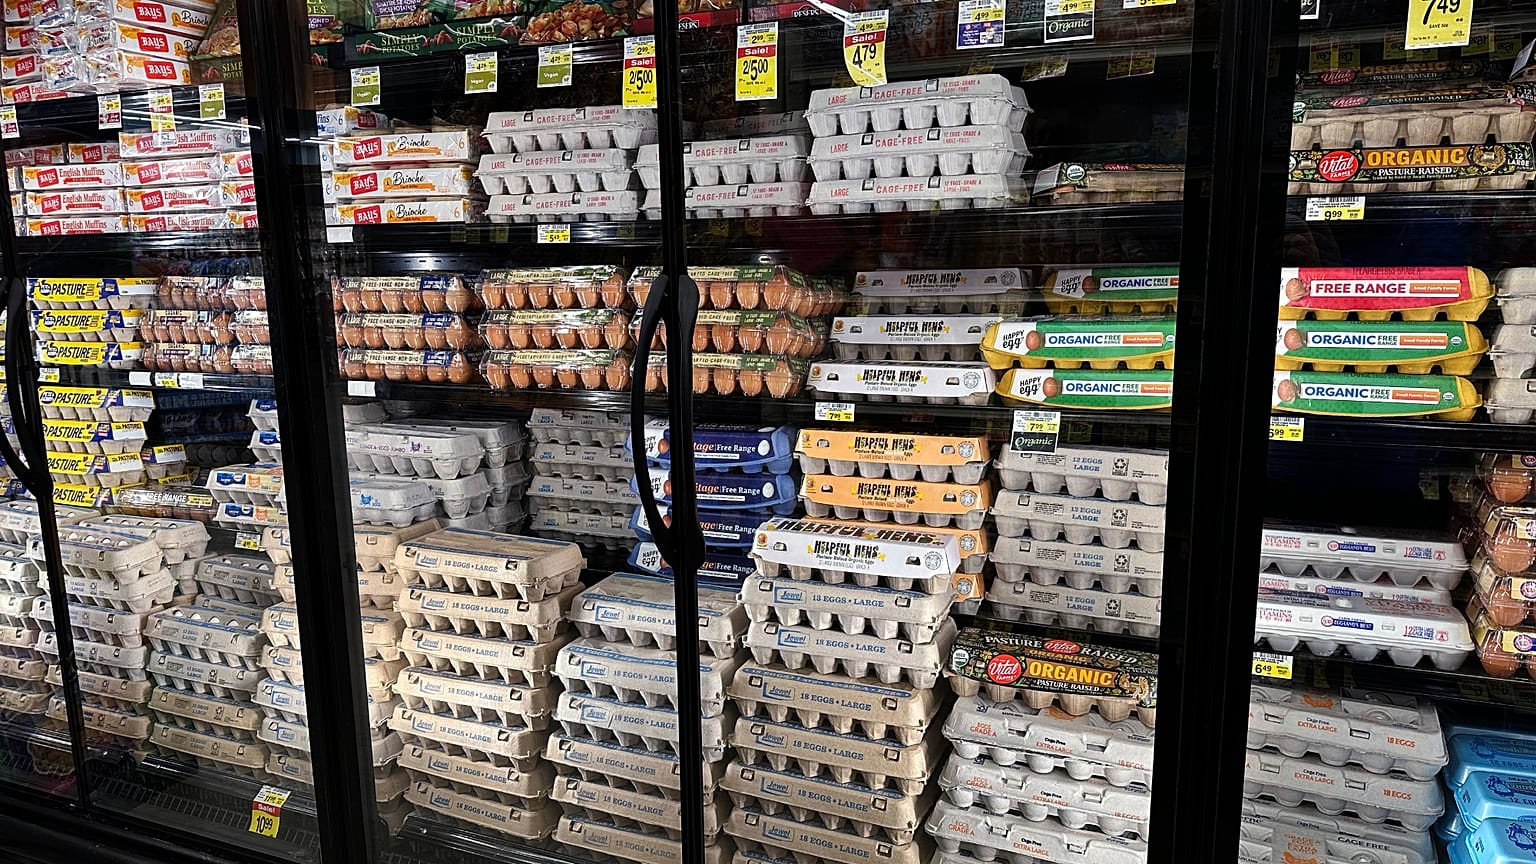
هجوم إلكتروني أصاب أنظمة التبريد في عشرات من متاجر السوبرماركت البلجيكية، ما أجبر المتاجر على التخلص من مواد غذائية بقيمة تقارب 100 ألف يورو.
 اعلان
اعلان
وتعرض نحو 40 متجراً من سلسلة "ديلهايز" للأثر، إلى جانب ما لا يقل عن 15 متجراً من "كارفور"، وخمسة متاجر "سبار"، ومجموعة اللحوم "دي لات إن فان هاوفر". وذكرت وسائل إعلام بلجيكية أن درجات حرارة الثلاجات ارتفعت إلى ما يصل إلى 70 درجة مئوية.
وقالت متحدثة باسم "ديلهايز" لـ"يورونيوز" إن الشركة "حددت حادثاً في مجال تكنولوجيا المعلومات أثّر في أنظمة التبريد في عدة عشرات من المتاجر".
كما أُبلغ عن مشكلات في عدد من متاجر سلسلة "ICA" السويدية. ويأتي الهجوم في أعقاب هجوم مماثل وقع في 12 أكتوبر/تشرين الأول، حين تم العبث بأنظمة التبريد في مئات من متاجر السوبرماركت الفرنسية.
فلماذا يمكن لشخص ما أن يسيطر على ثلاجة أو مجمّد في السوبرماركت من دون أن يكون داخل المتجر؟
لماذا ترتبط الثلاجات بالإنترنت؟
تُدار أنظمة التبريد الكبيرة في متاجر السوبرماركت بوحدات إدارة مركزية تتحكم في درجات الحرارة، ودورات إزالة الجليد، والإنذارات الخاصة بكل مبرد ومجمّد في المتجر.
وتشير أبحاث نُشرت في أكتوبر/تشرين الأول بواسطة شركة الأمن السيبراني Forescout (المصدر باللغة الإنجليزية) إلى أن ربط هذه الوحدات بالإنترنت كان منذ فترة طويلة خياراً معتمداً، إذ يتيح لمتعهدي أنظمة التبريد تشخيص الأعطال وضبط الإعدادات عن بُعد، بدلاً من إرسال فني إلى كل متجر.
وتقول شركة Danfoss، إحدى الموردين الرئيسيين في أوروبا، إن ربط أنظمة التحكم في التبريد بالإنترنت يقلل عادة من زيارات المهندسين غير الضرورية بنسبة تتراوح بين 15 و30% لأن الأعطال يمكن إصلاحها عن بُعد.
وتضيف الشركة أن المراقبة عن بُعد تتيح لمتاجر السوبرماركت الاحتفاظ تلقائياً بسجلات درجات الحرارة المطلوبة بموجب قواعد سلامة الغذاء، بدلاً من أن يقوم الموظفون بفحص كل خزينة تبريد يدوياً حتى أربع مرات في اليوم.
وتوضح إرشادات التركيب الخاصة بالمصنّعين كيفية جعل هذه الأنظمة قابلة للوصول من الخارج، على سبيل المثال من خلال إعداد موجّه المتجر لتمرير حركة الإنترنت إلى وحدة التحكم في التبريد.
وتقول Forescout إن المشكلة تكمن في أن المسؤولية كثيراً ما تكون موزعة، فقد يتولى متعهد إدارة البرمجيات، بينما يمتلك المتجر المعدات، وتشغّل إدارة تقنية المعلومات لديه الاتصال بالإنترنت. وكتب الباحثون أنه ما لم تُحدد الأدوار بوضوح، "قد لا تكون أي جهة لديها رؤية كاملة للخدمة المعرضة".
وبعض المعدات قديم أيضاً، فأحد وحدات التحكم من Danfoss المشاركة في الأمر خارج نطاق الدعم منذ مايو/أيار 2021، لذلك لم يعد بإمكانها تلقّي تحديثات أمنية، ما يجعلها عرضة للاختراق من جهاز خارجي.
ما حجم الخطر؟
وباستخدام Shodan، وهو محرك بحث يفهرس الأجهزة المتصلة بالإنترنت، عثرت Forescout على 12,976 خدمة لإدارة التبريد مكشوفة على 6,017 عنواناً على الإنترنت في 99 دولة وإقليماً.
وكانت معظمها تابعة لفئتين من المنتجات: أنظمة XWEB من شركتي Copeland وDixell بعدد 7,075 خدمة، وStoreView من Danfoss بعدد 4,697 خدمة.
ومن بين خدمات Danfoss، كانت 80% تعمل ببرمجيات ثابتة أقدم من النسخة التي تُصلح الثغرات الأمنية المعروفة. وهذه الأرقام تحصي الأنظمة المكشوفة، لا الأنظمة التي تم اختراقها بالفعل.
ويتجاوز الخطر متاجر السوبرماركت، إذ تُستخدم الأنظمة نفسها في معالجة الأغذية، ومصانع النبيذ، ومستودعات الفاكهة، والمزارع، ومعدات التبريد في المستشفيات.
ولا يحتاج المهاجمون إلى برمجيات خبيثة متطورة، فما إن يدخلوا النظام حتى يمكنهم استخدام وظائفه العادية لتغيير درجات الحرارة، أو تشغيل دورات إزالة الجليد، أو إيقاف الإنذارات. وتشير Forescout إلى أن مثل هذه التغييرات قد تبدو نشاطاً روتينياً.
ما الذي يمكن فعله؟
وتتمثل التوصية الرئيسية من Forescout في فصل أنظمة إدارة التبريد عن الإنترنت المفتوح، ومنح المتعهدين إمكانية الوصول إليها فقط عبر أدوات وصول عن بُعد آمنة.
وتحض الشركة المشغّلين أيضاً على استبدال المعدات التي لم تعد تتلقّى تحديثات أمنية، وإلغاء كلمات المرور المشتركة بين المتعهدين لصالح حسابات دخول فردية مزودة بالمصادقة متعددة العوامل، والاحتفاظ بسجلات لمن يغيّر المعلومات الآمنة.