






كان القراصنة يرسلون الدعوات من حسابات حقيقية سبق أن استولوا عليها، ويعرضون خلال الاجتماعات مقاطع مسجلة لأشخاص يعرفهم المستهدفون، بما يوحي بأنهم يشاركون في المحادثة.
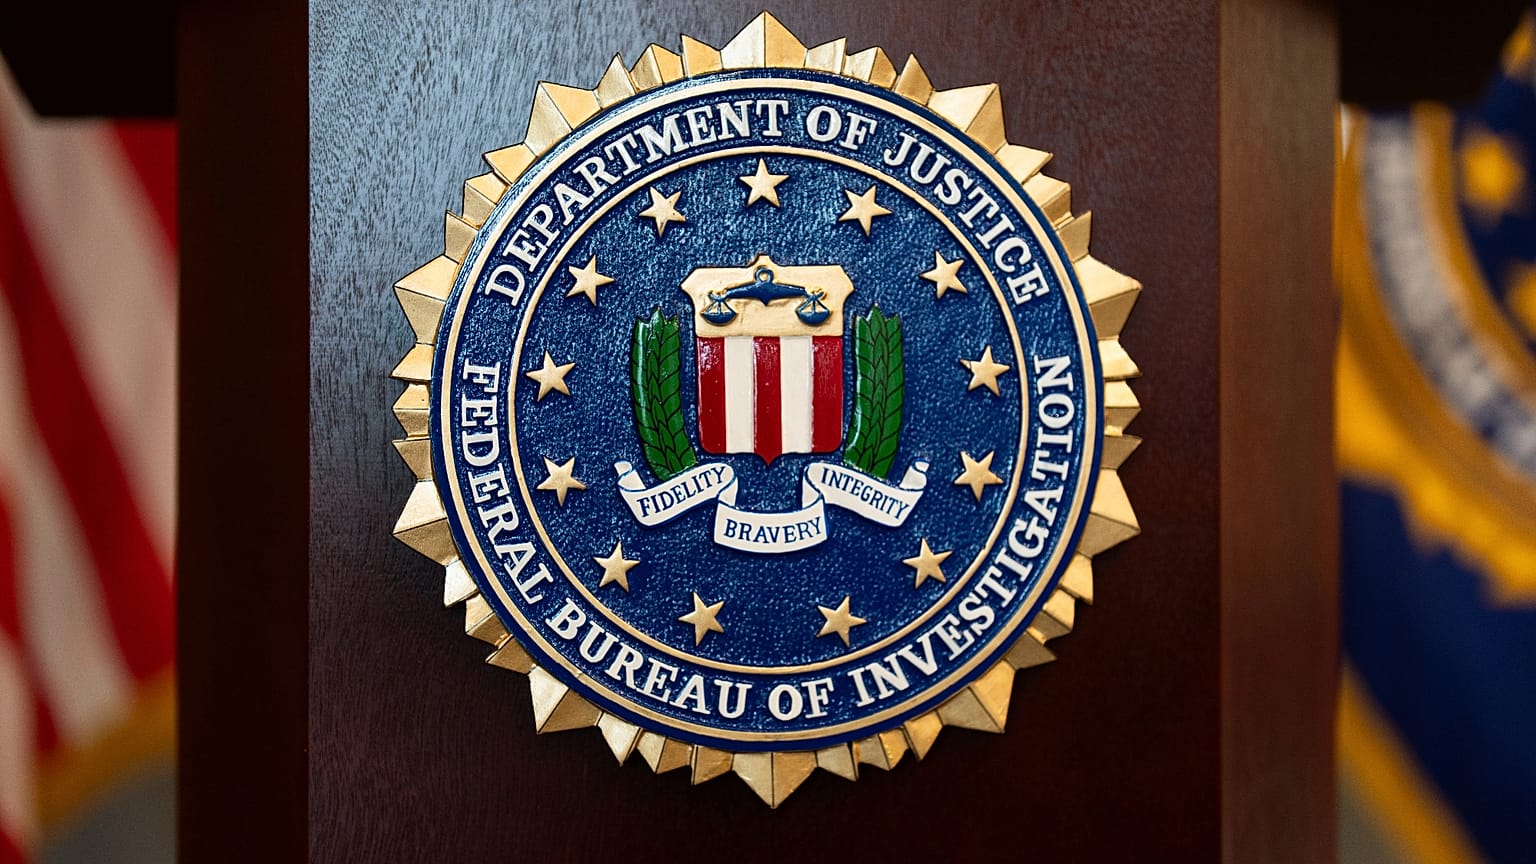
أعلنت وزارة العدل الأمريكية، الخميس، اتخاذ إجراءات لتعطيل حملة قرصنة إلكترونية نُسبت إلى كوريا الشمالية، وأسفرت عن سرقة أكثر من 400 مليون دولار من العملات المشفرة خلال 18 شهرا، عبر مكالمات فيديو احتيالية استهدفت مستثمرين وعاملين في قطاع العملات الرقمية.
 اعلان
اعلان
وقال مكتب التحقيقات الفيدرالي الأمريكي إن القراصنة استخدموا تسجيلات سرية لأشخاص جرى اختراق حساباتهم، ثم أعادوا توظيف صورهم ومقاطعهم خلال اجتماعات افتراضية لإقناع ضحايا جدد بأنهم يتواصلون مع أشخاص يعرفونهم.
وتُعرف الحملة باسم "FaceStealer"، واعتمدت على استغلال الثقة بين المستخدمين، من خلال دعوات لاجتماعات عبر منصات مثل "زوم" و"مايكروسوفت تيمز" و"غوغل ميت".
بحسب وزارة العدل، كان القراصنة يرسلون الدعوات من حسابات حقيقية سبق أن استولوا عليها، ويعرضون خلال الاجتماعات مقاطع مسجلة لأشخاص يعرفهم المستهدفون، بما يوحي بأنهم يشاركون في المحادثة.
وبعد كسب ثقة الضحية، يفتعل المهاجمون مشكلة تقنية، مثل تعذر سماع الصوت، ويطلبون منه الضغط على رابط أو اتباع تعليمات لإصلاح الخلل.
لكن هذه الخطوات تؤدي إلى تثبيت برمجيات خبيثة على جهازه، تتيح للقراصنة الوصول إلى بياناته وحساباته، وسرقة العملات المشفرة أو استغلال صلاحياته للدخول إلى أنظمة أخرى.
ويستخدم المهاجمون قوائم جهات الاتصال وحسابات التواصل والمراسلات لاستهداف أشخاص آخرين من محيطه المهني والشخصي.
وأفاد مكتب التحقيقات الفيدرالي بأنه صادر أكثر من 900 مقطع فيديو سُجلت عبر كاميرات ضحايا الحملة، في إطار التحقيقات المتعلقة بهذه العمليات.
استهداف مطوري البرمجيات
قالت وزارة العدل إن القراصنة وسّعوا استهدافهم ليشمل مطوري البرمجيات مفتوحة المصدر والمسؤولين عن صيانتها، سعيا إلى الوصول إلى حساباتهم ومستودعات الأكواد التي يديرونها، بما قد يتيح تنفيذ هجمات أوسع عبر سلاسل توريد البرمجيات.
كما رصدت السلطات استخدام القراصنة تقنيات الذكاء الاصطناعي لإنشاء مقاطع فيديو مزيفة لشخصيات معروفة ومؤثرة في مجالي العملات المشفرة والويب 3، بهدف إضفاء مزيد من المصداقية على الاجتماعات الاحتيالية.
وتنسب السلطات الأمريكية هذه الأنشطة إلى مجموعة قرصنة تُعرف باسم "Sapphire Sleet" أو "UNC1069"، وأعلنت مصادرة بنية تحتية سحابية استُخدمت في تشغيل الحملة، بموجب إجراءات قضائية.
سرقة منفصلة تتجاوز 6 مليارات دولار من باينانس
وفي الإعلان نفسه، كشفت وزارة العدل عن إجراءات منفصلة تتعلق بسرقة أكثر من 6 مليارات دولار من الأصول الرقمية من منصة تداول العملات المشفرة "باينانس"، في 29 أكتوبر/تشرين الأول الماضي.
ونسب مكتب التحقيقات الفيدرالي تلك العملية إلى مجموعة قرصنة كورية شمالية تُعرف باسم "TraderTraitor"، مؤكدا أنها منفصلة عن المجموعة المرتبطة بحملة "FaceStealer".
وقالت الوزارة إن جهود السلطات الأمريكية وشركات القطاع الخاص أسفرت حتى الآن عن تجميد أكثر من 2.7 مليار دولار من الأصول المسروقة، فيما حصلت على إذن قضائي لمصادرة أو تقييد التصرف في أصول تتجاوز قيمتها 1.2 مليار دولار.
وتتهم واشنطن كوريا الشمالية بالاعتماد على سرقة العملات المشفرة لتمويل أنشطة حكومية وبرامج أسلحة محظورة.