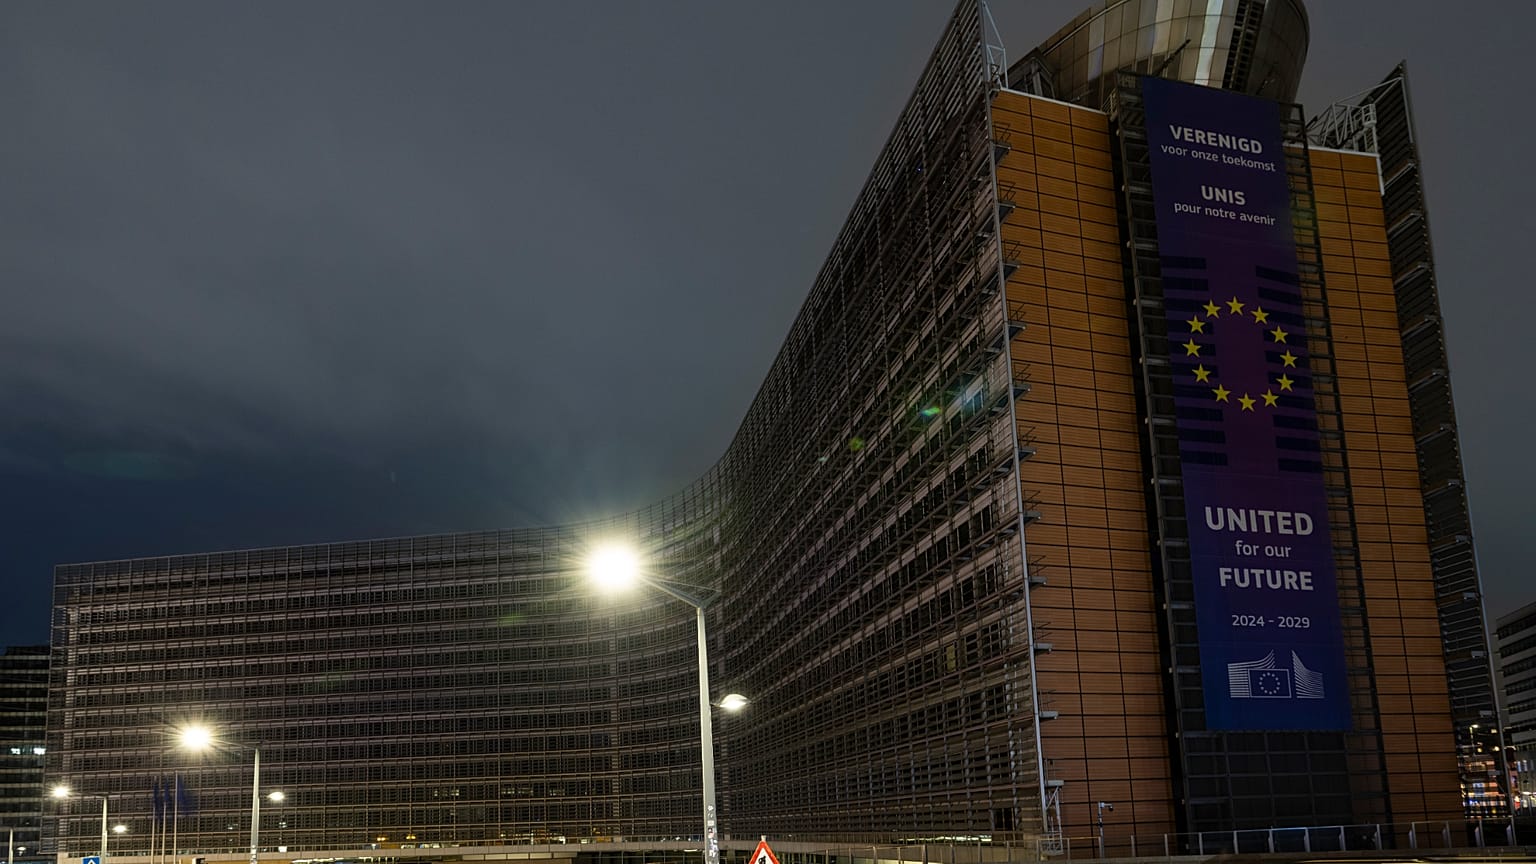




استهدفت أنظمة الموارد البشرية الداخلية للمفوضية الأوروبية بهجوم إلكتروني مدعوم بالذكاء الاصطناعي، ولا يزال خبراء الاتحاد الأوروبي في الأمن السيبراني يقيّمون ما إذا كانت البيانات الشخصية الحساسة قد تعرضت للاختراق.
تعرّضت المفوضية الأوروبية لهجوم سيبراني كبير، غير أنّ هوية الجهة التي تقف وراءه لم تتضح بعد، ولا ما إذا كانت بيانات حساسة تخص الموظفين قد سُرقت.
 اعلان
اعلان
وعلى مدى عدة أيام، لم يتمكن موظفو المفوضية من الدخول إلى منصة الموارد البشرية الداخلية "Sysper" التي يطّلعون من خلالها على معلومات الرواتب، ويطلبون الإجازات والغياب المرضي، ويقدّمون سجلات الدوام، ويسجلون أنفسهم في الدورات التدريبية.
وقال المتحدث الرقمي باسم المفوضية، توماس رينييه، للصحفيين، الخميس: "لا يزال التحقيق جارياً. نتخذ أي خطوات ضرورية استناداً إلى النتائج حال ورودها". وأضاف: "لم نرصد أي دليل على خرق للبيانات يؤثر في موظفي المفوضية ككل".
وأوضح رينييه أن الهجوم استند إلى أداة ذكاء اصطناعي متاحة للعامة، وأنه رُصد أول مرة في 22 أكتوبر/تشرين الأول وأكد في 22 أكتوبر/تشرين الأول أيضاً، وأن المفوضية لم تتلق أي طلب فدية مرتبط ببرمجيات الفدية.
وتحمل أداة الذكاء الاصطناعي اسم ARTEX، وتتيح رصد الثغرات في البرمجيات التي يمكن بعد ذلك سدّها أو استغلالها من جانب جهات خبيثة.
غير أنه امتنع عن تأكيد ما إذا كان الهجوم لا يزال جارياً، كما امتنع عن نسبه إلى جهة محددة. واتخذت المفوضية، بشكل وقائي، قراراً بإيقاف عدد من تطبيقاتها الداخلية لمنع انتشار الهجوم، وقد أُعيد تشغيل معظمها.
وقال مسؤولان في الاتحاد الأوروبي لـ"يورونيوز"، بشرط عدم الكشف عن هويتهما، إن منصة "Sysper" عادت للعمل، الخميس، في حين بقي نظام التأمين الصحي المشترك ضد المرض (JSIS) غير متاح.
وبعيداً عن هذه الاضطرابات المحدودة نسبياً، لم يكد معظم الموظفين المدنيين يلاحظون أن الأنظمة قد تم اختراقها. ولا يزال قسم تكنولوجيا المعلومات في المفوضية، المديرية العامة للمعلوماتية DG DIGIT، يحقق في الحادث محاولاً تقييم الأضرار.
وأُبلغت خدمة الأمن السيبراني لمؤسسات الاتحاد الأوروبي CERT-EU، وكذلك المشرف الأوروبي على حماية البيانات، بالحادث.
والسؤال الأهم هو ما إذا كان المهاجم، الذي لم تُحدد هويته بعد، قد تمكن من الوصول إلى البيانات المخزنة في "Sysper" و"JSIS" وغيرها من أنظمة الموارد البشرية. وهذا لن يفتح عادة الباب أمام وثائق المفوضية الداخلية، لأنها مستضافة على نظام منفصل.
ومع ذلك، تحتفظ هذه المنصات ببيانات شخصية حساسة، من بينها أسماء المسؤولين ودرجاتهم الوظيفية وعناوين منازلهم وبيانات الاتصال بهم. ويمكن لقاعدة بيانات كهذه أن تغذي حملات أكثر تعقيداً تستهدف موظفين بعينهم.
ولا يزال مسؤولو الاتحاد الأوروبي في انتظار تلقي رسائل داخلية رسمية بشأن الحادث، إذ ما زال حجم الأضرار قيد التقييم.
وقال عضو البرلمان الأوروبي الهولندي بارت خروتهاوس (The Netherlands/Renew) لـ"يورونيوز": "المشكلة التي أجدها في المفوضية الأوروبية هي أنها تحتفظ بالمعلومات المتعلقة بذلك داخلياً ولا تكشفها للجمهور".
وأضاف: "في كل مرة لا يقدّمون فيها معلومات إلى الجمهور بشأن عمليات التسلل التي تطال مؤسسات وهيئات ووكالات الاتحاد الأوروبي، فإنهم يفوّتون فرصة لشرح وترويج سياسة الأمن الاقتصادي التي وضعناها كاتحاد أوروبي في مواجهة خصومنا".
وليست الهجمات السيبرانية أمراً جديداً على المفوضية. ففي مارس/آذار، تم اختراق البنية التحتية السحابية التي تستضيف مواقعها على نطاق Europa.eu، ما أدى إلى سرقة نحو 91.7 غيغابايت من البيانات، بما في ذلك معلومات شخصية ومحتوى رسائل إلكترونية.
وفي يناير/كانون الثاني، استهدف هجوم سيبراني البنية التحتية المركزية للأجهزة المحمولة التابعة للمفوضية، ما قد يكون كشف أسماء الموظفين وأرقام هواتفهم.
تم تحديث هذه المقالة بإضافة معلومات جديدة.
مواضيع إضافية