






قالت شركة "GMO Internet" اليابانية إنها ستعوض العملاء عن خسائر التداول غير المصرح به المرتبط بهجوم إلكتروني على خدمة السحابة، وستدفع 5.000 ين (28 يورو) كتعويض رمزي لكل من يستخدم الخدمة المتأثرة.
هجوم إلكتروني يجبر "GMO" على تعويض عملائها
تقوم شركة يابانية متخصصة في بنية الإنترنت التحتية بتعويض العملاء المتضررين من معاملات غير مصرح بها، عقب هجوم إلكتروني استهدف خدمة الحوسبة السحابية التي تديرها.
 اعلان
اعلان
وأعلنت شركة "GMO Internet" يوم السبت أنها ستتحمل الخسائر الناجمة عن عمليات تداول غير مصرح بها مرتبطة بهذا الهجوم، وستمنح دفعة تعويض رمزية بقيمة 5.000 ين (28 يورو) لجميع العملاء الذين يستخدمون حاليا الخدمة المتضررة، سواء تكبدوا خسائر مالية أم لا.
واستهدف الهجوم خدمة "Onamae.com Desktop Cloud"، وهي خدمة خادم افتراضي خاص يستخدمها العملاء للوصول إلى بيئات سطح مكتب عن بُعد. وقالت "GMO" إن معلومات العملاء قد سُرقت، وإن بعض المستخدمين أبلغوا عن معاملات في حسابات التداول الخاصة بهم لا يتعرّفون عليها.
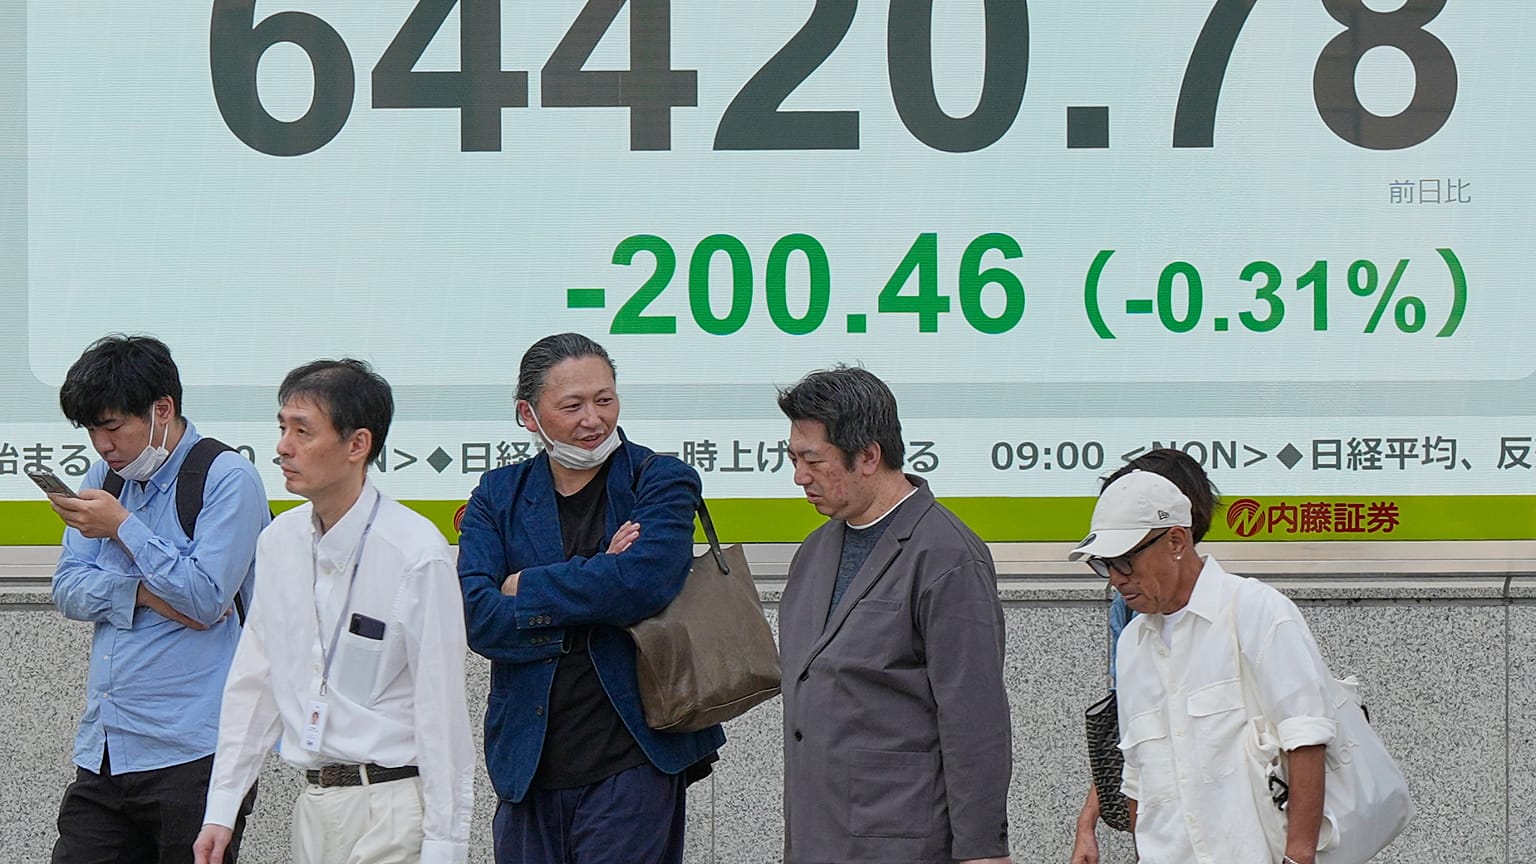
وبحسب مؤسس الشركة ومديرها التنفيذي، ماساتوشي كوماغاي، فإن الحادث ربما طال 26.739 خادما، وتضمن عمليات غير مصرح بها على حسابات تداول لدى أكثر من 70 شركة وساطة في الأوراق المالية وشركات الصرف الأجنبي في اليابان وخارجها. وتراجعت أسهم "GMO" ما يقرب من 16 في المئة يوم الاثنين لتسجل أدنى مستوى لها في أربعة أشهر، فيما بلغت القيمة السوقية للشركة نحو 2,6 مليار دولار عند إغلاق جلسة الجمعة.
بدأت الشركة التحقيق في 19 أكتوبر بعد تلقي استفسار من أحد العملاء. وفي 20 أكتوبر أكدت تثبيت برنامج خبيث في بعض بيئات خوادم العملاء، فأوقفت طلبات الاشتراك الجديدة والوصول إلى لوحة التحكم الخاصة بالخدمة، وشرعت في إيقاف تشغيل جميع الخوادم في اليوم التالي لمنع مزيد من الأضرار. وفي تدوينة نشرها يوم الأحد، اعتذر كوماغاي عن طريقة تعامل الشركة مع الأزمة، وأقر بأن خبراء الأمن في الشركة كانوا قد رصدوا مشكلات أمنية قبل وقوع الحادث، إلا أن الاستجابة لها لم تكن كافية.
وقالت "GMO" إنها تلقت طلب فدية من جهة يُعتقد أنها تقف وراء الهجوم. وفي تحديث لتدوينته يوم الاثنين، أوضح كوماغاي أن المهاجمين طالبوا بدفع 50 مليون دولار بالعملات المشفرة وهددوا بنشر معلومات تخص الشركة والعملاء، غير أن الشركة رفضت الدفع وتعمل بالتعاون مع الشرطة والسلطات المعنية. وستعرض "GMO" على العملاء الراغبين في الاستمرار باستخدام بيئة سطح مكتب "ويندوز" خدمة بديلة تعمل على بنية سحابية مستقلة، مجانا لمدة ستة أشهر. كما تعتزم إعادة هيكلة منظومتها الأمنية والتحقيق في سبب الاختراق بمساعدة خبراء خارجيين.
وحث كوماغاي الحكومة اليابانية على تعزيز إجراءات الدفاع الإلكتروني النشط، مؤكدا أن الشركات الخاصة لا تستطيع بمفردها التصدي للهجمات الإلكترونية العابرة للحدود والمعقدة. وطلبت "GMO" من السلطات دراسة تطبيق هذا الإطار على الحادث، وعرضت مشاركتها الأدلة والمعلومات التقنية مع المحققين.
ويأتي هذا الهجوم وسط تصاعد المخاوف بشأن الأمن السيبراني، عقب الإعلان الأسبوع الماضي عن ثغرتين خطيرتين في لغة البرمجة "PHP"، وهي لغة تُستخدم على نطاق واسع في تطوير مواقع الإنترنت والتطبيقات. وحذرت السلطات المعنية بالأمن من أن هذه الثغرات قد تتيح للمهاجمين تنفيذ شيفرات خبيثة على خوادم معرضة للاختراق، ما دفع مؤسسات حول العالم إلى تحديث أنظمتها أو إيقاف بعض خدماتها مؤقتا. ومع ذلك، لم تؤكد "GMO" علنا وجود صلة بين ثغرات "PHP" والهجوم على خدمتها السحابية.
وفي سياق منفصل، أدى انقطاع في خدمة "Google Cloud" في المملكة المتحدة إلى تعطيل خدمات إلكترونية الأسبوع الماضي، بما في ذلك الخدمات التي تديرها شركة التكنولوجيا المالية "Revolut"، في مثال يوضح مدى التداعيات المتسلسلة الممكنة عندما تتعرض البنية التحتية الرقمية للفشل.